 El tiempo en tu ciudad


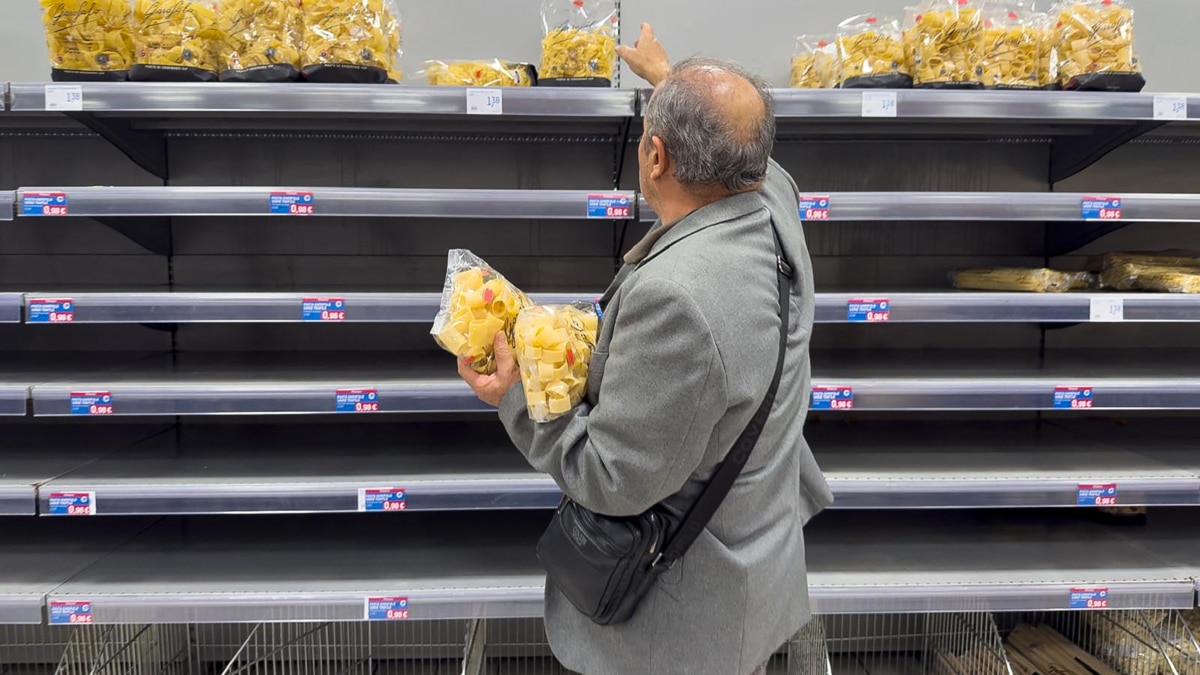


Es una secuencia que se ha repetido. Primero fue un ciberataque en supermercados de Francia y ahora otros siete países europeos han visto atacados los sistemas de refrigeración de varias cadenas de supermercados. Son al menos un centenar los establecimientos de Suecia, Irlanda, Luxemburgo, Países Bajos, Bélgica, Finlandia y Estonia los que han sufrido daños en sus sistemas de ciberseguridad. Pero, ¿Por qué se suceden este tipo de ataques a cadenas de alimentación?
Por el momento, las investigaciones desconocen la autoría y si todos ellos corresponden a un mismo atacante. Lo que se sabe es que han aflorado carencias graves de protección en los sistemas y prácticas de proteccion insuficientes. Por ahora se conoce que el procedimiento seguido ha sido similar en todos los casos. “Primero se detecta la vulnerabilidad de los sistemas, en este caso han sido los sistemas de refrigeración, pero podría haber sido otro tipo de sistemas”, asegura José Valiente, director del Centro de Ciberseguridad Industrial CCI.
Respecto a las razones que pueden motivar este tipo de ataques, Valiente asegura que pueden ser variados, pero recuerda que las manifestaciones por la carestía de vida “pueden estar detrás”: “Algo así se vivió en Francia”, recuerda. El pasado 11 de octubre, de madrugada, fue en el país galo donde se registró el primer ataque masivo a sistemas de refrigeración de cadenas de alimentación.
Ataques más sencillos por la IA
El experto en ciberseguridad de Latean, Héctor Martín, asegura que no siempre es sencillo descubrir quién está detrás de este tipo de hackeos o ciberataques: “Existen muchos mecanismos para poder ocultarse. No quiere decir que no se pueda llegar a saber, pero en muchos casos es difícil, hacen falta muchos conocimientos y medios”.
La proliferación de este tipo de agresiones a sistemas informáticos empieza a convertirse en algo más habitual del que lo era hace unos años. “Hoy es mucho más fácil cometerlos que antes de la llegada de la IA. Ahora te permite identificar vulnerabilidades en determinados sistemas. Antes requería un gran conocimientos”, asegura Valiente. El responsable de CCI prevé que “desgraciadamente cada vez veremos más ataques de este tipo, las empresas deben estar preparadas”, señala, “en el entorno corporativo ya lo estamos viendo”.
Por su parte el experto de Lateam recuerda que atacar un sistema tras detectar una vulnerabilidad de seguridad puede buscar “desde la extorsión hasta recabar información valiosa que luego se puede emplear para distintos objetivos”: “Muchas empresas aún no le prestan la necesaria atención, las grandes compañías sí están más blindadas. Ahora, con el incremento de la IA, las vulnerabilidades se hacen más evidentes”, señala Martín.
Frigoríficos a 50 grados centigrados
Los numerosos ataques registrados la madrugada de este lunes en distitnos países europeos han supuesto pérdidas importantes para cadenas como Carrefour, Spar, ICA o Ahold, entre otras. Los atacantes informáticos accedieron a los sistemas de refrigeración, bien para elevar su temperatura, en algunos casos hasta los 50 grados centígrados o bien para anular el proceso de congelación.
En Irlanda fueron atacados al menos 13 supermercados, en Bélgica 15, en los Países Bajos 17. En algunos casos las cadenas procedieron a retirar el género o al trasladarlo a camiones de refrigeración. Grandes cantidades de productos cárnicos, pescados o lácteos han tenido que ser desechados.
Por el momento nadie ha reivindicado la autoría de estos ataques informáticos. Tampoco las agencias de ciberseguridad ni la policía han hecho públicas sospechas de la autoría. Desde las distintas agencias se ha recordado que en muchos casos estas agresiones a los sistemas informáticos, a menudo conectados a la red, carecen a la necesaria protección en aspectos básicos como sus claves de acceso o la actualización de su software.
Con "contraseñas de fábrica"
El Instituto Nacional de Ciberseguridad (INCIBE) por el momento no ha detectado que este tipo de ataques se registren en España. El centro está en contacto con centros europeos. En un primer análisis publicado tras los ataques en Francia, Incibe aseguró que los ataques se debieron a “malas prácticas de configuración en tecnología operativa”. Subrayó que el nivel de dificultad para llevarlos adelante fue bajo ya que muchos de los sistemas atacados mantenían “contraseñas de fábrica” o utilizaban “versiones de firmware obsoletos y descatalogados que ya no reciben soporte del fabricante”. La facilidad de la operación de los hackers les permitió “ejecutar funciones nativas del sistema” sin necesidad de “corromper el software”.
Incibe recuerda que es recomendable desconectar de internet los controladores industriales “que no requieran conexión exterior imprescindible”. Además, instan a que los sistemas de climatización no comparten “la red corporativa general o las conexiones WI-fi de las tiendas”. Por último, recomiendan eliminar las “contraseñas de fábrica”.
Otros artículos de Mikel Segovia


Te puede interesar
-

El hábito de higiene digital que la agencia de inteligencia de EEUU recomienda para tu móvil
-
Renfe pide cambiar contraseñas y vigilar las cuentas tras el ciberataque a su venta de billetes
-
RansomHub, LockBit y Lazarus: los gigantes del cibercrimen que amenazan a España
-
La ciberdelincuencia mueve tanto dinero que ya equivale a la 'tercera economía' del planeta

Lo más visto
Comentarios
Normas ›Para comentar necesitas registrarte a El Independiente. El registro es gratuito y te permitirá comentar en los artículos de El Independiente y recibir por email el boletin diario con las noticias más detacadas.
Regístrate para comentar Ya me he registrado