 El tiempo en tu ciudad


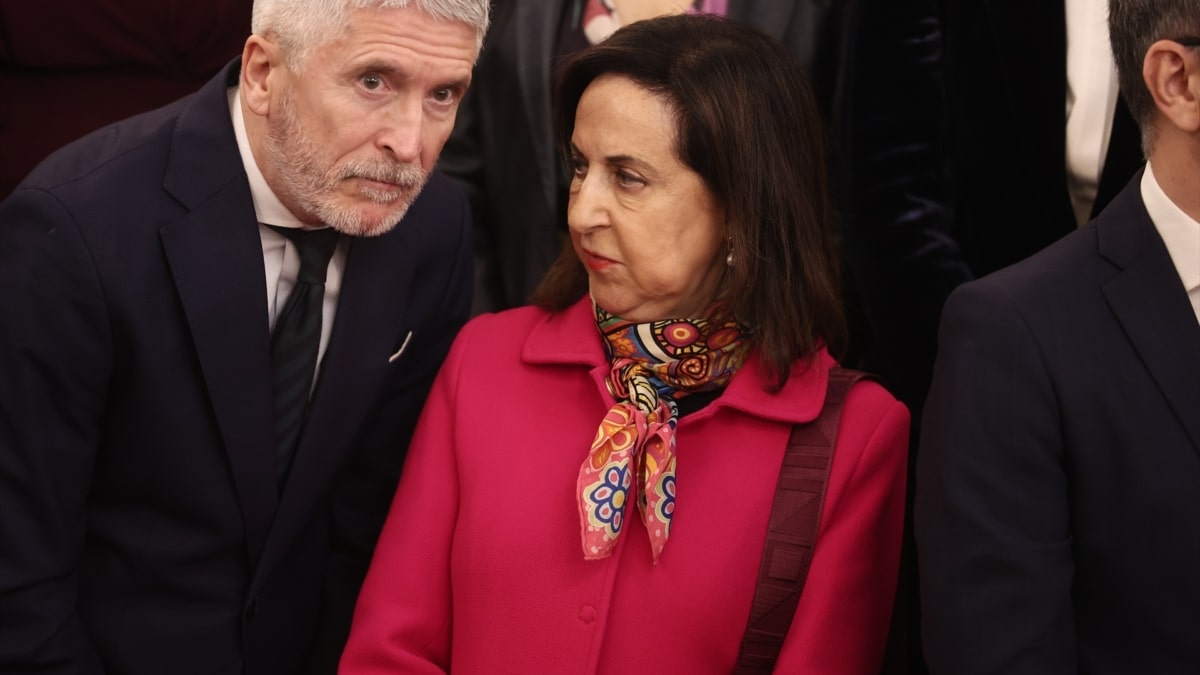


"Estos hallazgos proporcionan una sólida evidencia material de que Marruecos fue en última instancia responsable de la extensa campaña transfronteriza de vigilancia con Pegasus contra periodistas críticos, activistas, abogados y políticos entre 2019 y 2021". En un extenso informe de más de cien páginas, Amnistía Internacional ha detallado cómo los servicios secretos de Marruecos han empleado el software israelí Pegasus para espiar a un extenso número de personas. Entre ellas, Margarita Robles y Fernando Grande-Marlaska.
A partir de la información ya conocida de que la cuenta de correo [email protected] infectó los móviles del ministro del Interior y de la ministra de Defensa, la organización ha demostrado que, detrás de esta dirección, se encuentra el aparato de vigilancia marroquí. Las mismas cuentas asignadas al sistema Pegasus de Marruecos, utilizadas contra activistas marroquíes en el extranjero, fueron empleadas "para infectar los dispositivos de altos cargos políticos españoles durante la crisis diplomática con Marruecos de mayo-junio de 2021", señala la investigación.
Amnistía Internacional investiga desde hace años el uso por parte de gobiernos del software Pegasus. Sin embargo, a raíz de testimonios inéditos de fuentes que trabajaron dentro de los servicios secretos marroquíes, filtraciones de registros internos, material filtrado por proveedores de tecnología de vigilancia e investigaciones periodísticas independientes, la organización puede ahora apuntar directamente a la Dirección General de Vigilancia del Territorio (DGST), el servicio secreto interior de Marruecos.
La organización ha podido hablar con "Safir", el nombre en clave para un exagente de los servicios secretos al otro lado del Estrecho. Esta persona ha confirmado que la DGST era la "agencia específica" que operaba el sistema Pegasus, en colaboración con NSO Group, la compañía israelí que opera el software. La compañía estatal de telecomunicaciones Maroc Telecom también participó para facilitar las infecciones dentro del territorio.
El cliente marroquí
AI también ha reconstruido el complejo entramado de operaciones de NSO Group, hasta lograr identificar "con un alto grado de confianza" al operador marroquí del software, conocido como "Morgan": "La DGST de Marruecos es el usuario final".
Gracias a un contencioso legal en EEUU, se hizo pública una lista de los nombres en clave que NSO usa para identificar a sus clientes. Entre ellos, figuraba "Morgan". Según una investigación del diario israelí Haaretz, a los clientes se les asignan nombres en clave "basados en la primera letra del nombre del país y un fabricante de automóviles". Así, el informe infiere que detrás de este nombre se encuentra Marruecos, una averiguación que han confirmado fuentes de la industria de la ciber-vigilancia.
A esto se añade que, en la fase inicial de instalación y despliegue del sistema Pegasus en Marruecos, los primeros números de teléfono "infectados" pertenecían a agentes de la DGST, según ha podido constatar AI. La investigación concluye que se trató de "ensayos" para constatar la eficacia del programa, una información que el exagente marroquí ha confirmado.
Según Safir, un oficial del servicio secreto ofreció su teléfono para una demostración in situ de Pegasus en 2018. El informante proporcionó el número de este oficial y AI ha podido confirmar "que fue introducido en el sistema Pegasus de Marruecos en mayo de 2018".
Además, la organización enfatiza que la actividad del cliente marroquí de NSO Group evidencia un alineamiento con los objetivos de la DGST desde que el programa comenzó a emplearse en Marruecos: defensores de derechos humanos, periodistas independientes, activistas saharauis y opositores políticos.
La infección al Gobierno español
De acuerdo a la información obtenida, la compañía israelí que opera el software crea una "infraestructura personalizada" para cada cliente. "Esta asignación única y por cliente es lo que permite agrupar y atribuir los ataques: cuando la misma infraestructura, por ejemplo una cuenta de iCloud, aparece en múltiples objetivos, dichos objetivos se pueden vincular al mismo cliente de Pegasus", detalla AI.
Las pruebas forenses recabadas por la organización, a las que se suman hallazgos independientes de las autoridades francesas, muestran que muchas personas seleccionadas, tanto dentro como fuera de Marruecos, fueron finalmente infectadas con Pegasus utilizando un conjunto común de cuentas de iMessage.
Una de estas cuentas era [email protected], que se empleó en 2021 contra la activista prosaharaui Claude Mangin y el periodista marroquí exiliado Hicham Mansouri. Esta misma dirección "fue identificada en un documento judicial español como la cuenta de Apple utilizada en los ataques de Pegasus de 2021 que comprometieron los teléfonos del Ministro del Interior y la Ministra de Defensa de España", detalla AI.
Estos ataques tuvieron lugar durante la crisis diplomática entre el Ejecutivo de Pedro Sánchez y Marruecos por la acogida humanitaria en nuestro país del líder del Frente Polisario, Brahim Ghali. Aunque el informe señala que el teléfono del presidente del Gobierno español también fue comprometido con Pegasus durante ese mismo período, "los documentos judiciales no enumeran la cuenta de iMessage utilizada para infectar su teléfono".
1 Comentarios
Normas ›Para comentar necesitas registrarte a El Independiente. El registro es gratuito y te permitirá comentar en los artículos de El Independiente y recibir por email el boletin diario con las noticias más detacadas.
Regístrate para comentar Ya me he registradoOtros artículos de Lucía Serrano


Te puede interesar


Lo más visto
hace 50 minutos
En serio?
No puede ser!!!!
Me parto!!!
Un gran trabajo de investigación.
Pedro, tranquilo que contigo no va esto.